El Gobierno de EEUU quiere cambiar el relato. Los incidentes que han protagonizado durante las últimas semanas varios modelos de inteligencia artificial (IA) de frontera, como el ataque a Hugging Face, y la posibilidad de que esta tecnología en el futuro represente una amenaza existencial para el ser humano han dañado la reputación de la IA. La Administración Trump está decidida a resolver de una vez por todas la crisis de confianza a la que se enfrenta esta industria, y su forma de hacerlo es cuando menos peculiar.
El primer paso que ha dado persigue intentar cambiar la forma en que se habla de la IA impulsando la adopción del término ‘superinteligencia’ en vez de ‘inteligencia artificial’. El destierro del adjetivo ‘artificial’ y la llegada del prefijo ‘super’ intentan que los usuarios dejemos atrás la posible desconfianza que despierta una tecnología que todavía genera inquietud y la sustituyamos por una percepción mucho más ambiciosa: la de una herramienta capaz no solo de imitar nuestras capacidades, sino de superarlas.
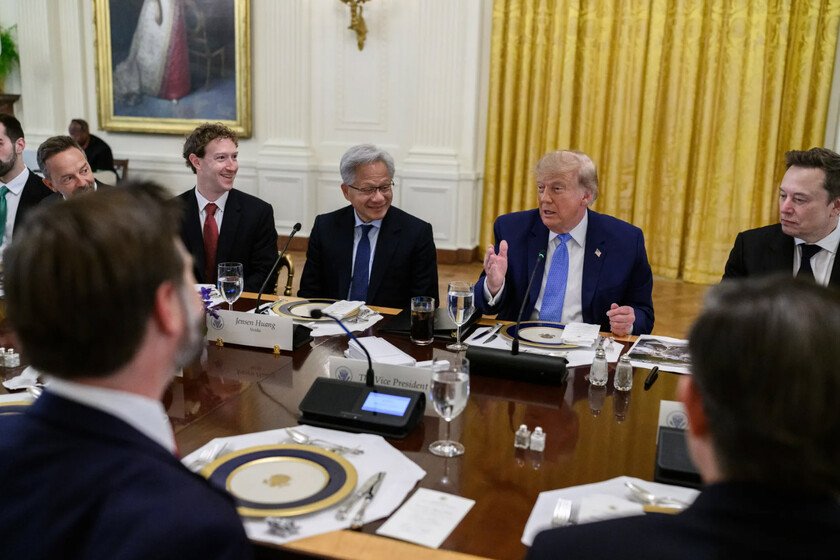
No obstante, esto no es todo. El Gobierno estadounidense se ha ganado la complicidad de varios laboratorios de IA y compañías de tecnología, como Anthropic, Meta, Nvidia o Google. El pasado 29 de septiembre Donald Trump y varios ejecutivos de la industria de la IA, como Dario Amodei, Mark Zuckerberg, Jensen Huang o Sundar Pichai, presentaron un acuerdo que propone que las compañías adopten varias medidas de seguridad adicionales, como controles internos y auditorías independientes.
Esto es más una campaña de marketing que un mecanismo efectivo de seguridad
El problema de fondo que plantea la estrategia de la Administración Trump para ‘lavar la cara’ a la IA consiste en que el acuerdo de seguridad es voluntario. Los laboratorios no tendrán la obligación legal de llevar a cabo unos determinados controles internos y aceptar auditorías independientes; lo harán solo si quieren hacerlo, por lo que no están sujetos a mecanismos de cumplimiento equiparables a los de una regulación. En un ámbito tan delicado no parece una buena idea dejar la seguridad de los modelos de IA de frontera al amparo solo de la buena voluntad de las empresas de IA.
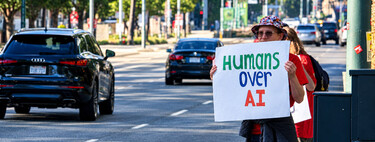
Al Gobierno de EEUU y los laboratorios no les va a resultar fácil cambiar a corto plazo la forma en que los usuarios percibimos la IA
Con toda probabilidad, al Gobierno de EEUU y los laboratorios no les va a resultar fácil cambiar a corto plazo la forma en que los usuarios percibimos la IA, sobre todo si nos ceñimos a aquellas personas que desconfían de esta tecnología. Y es que la crisis de confianza no ha sido desencadenada únicamente por la posibilidad de que en el futuro pueda llegar una superinteligencia peligrosa para el ser humano; muchas personas están preocupadas por el impacto que la IA ya está teniendo en el mercado laboral.
Otras preocupaciones inmediatas son la amenaza que la IA representa para la privacidad de nuestros datos, los contenidos generados automáticamente, el consumo energético de los centros de datos y el poder acumulado por las grandes compañías de tecnología. Dario Amodei, el director general de Anthropic, ha sido certero al reconocer que la crisis de confianza a la que se enfrenta la IA la han desencadenado estos problemas.
Por este motivo, más que cambiarle el nombre a la IA o pedir a los laboratorios que se comprometan voluntariamente a hacerla más segura, probablemente será necesario demostrar con hechos que esta tecnología puede desarrollarse sin ignorar sus riesgos. La confianza de los usuarios no parece que vaya a recuperarse simplemente cambiando las palabras; probablemente se recuperará respondiendo a las preocupaciones que ya existen y estableciendo mecanismos de control capaces de garantizar que las promesas de la industria no dependerán únicamente de su buena voluntad.
Imagen | The White House
Más información | TechCrunch
