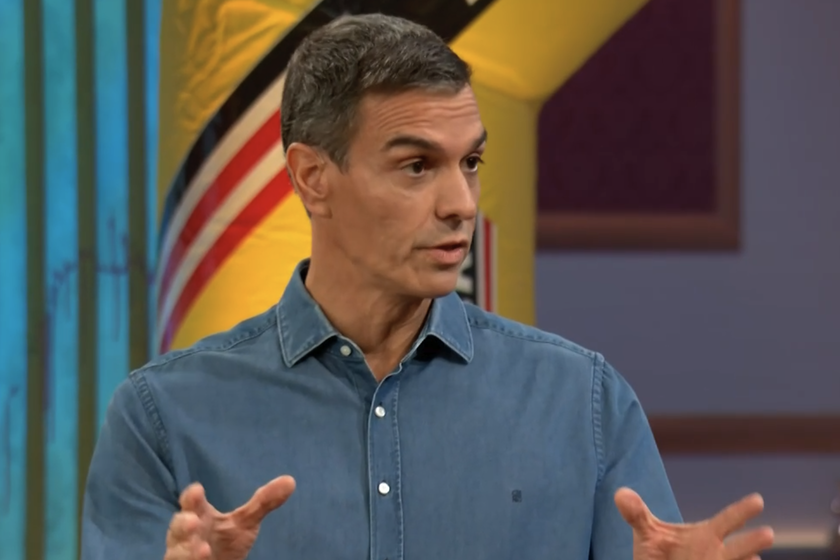
Hay pocas cosas aparentemente más sencillas que apagar un móvil. Otra muy distinta es pensar que mantenerlo apagado durante cinco minutos puede ayudar a protegerlo de los virus, especialmente en un momento en el que nuestros dispositivos pueden enfrentarse a ataques extremadamente sofisticados. Esa es, sin embargo, la explicación que Pedro Sánchez llevó esta semana a La Revuelta. Y no la presentó como una ocurrencia propia, sino como un consejo que, según contó, había recibido de especialistas.
La conversación surgió este jueves a partir de una broma. David Broncano contó que habían pensado regalarle un viejo Nokia «anti-Pegasus», en referencia al episodio de espionaje que afectó al teléfono de Sánchez y que el Gobierno hizo público en 2022. El Ejecutivo informó entonces de que un análisis del Centro Criptológico Nacional había detectado infecciones con Pegasus en los móviles de Sánchez, Margarita Robles y Fernando Grande-Marlaska. El presidente recogió el guante y contó qué hizo después: preguntó a los responsables de sistemas de Moncloa «¿Qué hacemos con los móviles?». «Y me dieron un truco superimportante», explicó.
El «truco» era, en realidad, bastante sencillo. Sánchez lo explicó en La Revuelta así: «Si vosotros, al día, cinco minutos, apagáis el móvil, eso hace que el móvil se proteja frente a los virus. Porque los virus lo que hacen sobre todo es infiltrarse, y sobre todo en los móviles que tienen mucha actividad». Puso incluso como ejemplo una reunión o la propia entrevista: «tú tienes el móvil apagado, eso suma». Esa fue la explicación que trasladó sobre el consejo que, según acababa de contar, había recibido tras preguntar cómo proteger sus dispositivos.
Qué hay detrás de apagar el móvil
Lo llamativo es que detrás de una explicación tan simplificada hay una práctica de seguridad real, aunque no funciona exactamente en los términos planteados en televisión. La NSA no establece cinco minutos diarios y recomienda apagar y volver a encender el dispositivo una vez por semana. ANSSI, la agencia francesa de ciberseguridad, aconseja por su parte un apagado completo seguido del encendido y explica que este proceso puede eliminar software que reside únicamente en memoria. Incluso recomienda apagar y volver a encender el teléfono sin utilizar la función de reinicio, porque algunos spyware pueden simular ese proceso para engañar al usuario.
La clave está en la persistencia. Algunos ataques consiguen ejecutar código malicioso que permanece únicamente en la memoria del teléfono y puede desaparecer cuando el dispositivo se apaga por completo y vuelve a arrancar. ANSSI señala que versiones recientes de Pegasus que utilizan iMessage en iOS pueden existir únicamente en esa memoria y que, en este tipo de ataques no persistentes, el atacante necesita volver a comprometer el dispositivo después de cada reinicio. Por eso, lo relevante no parecen ser esos cinco minutos en sí mismos, sino completar el apagado y posterior encendido.
Si buscamos una conclusión práctica, hay una medida bastante menos llamativa y mucho más importante: actualizar. No es ningún secreto que mantener nuestros dispositivos al día, tanto en el sistema operativo como en las aplicaciones, ayuda a mantenerlos seguros, y organismos de ciberseguridad recomiendan hacerlo de forma regular. Apagar el móvil puede ayudar en determinados escenarios, pero no sustituye otras buenas prácticas de seguridad. En otras palabras, puede sumar, pero no debería ser lo único que hagamos.
Imagen destacada | RTVE
En Xataka | PHP2Shell es una vulnerabilidad crítica para tu web: cómo comprobar que tu sitio es seguro
