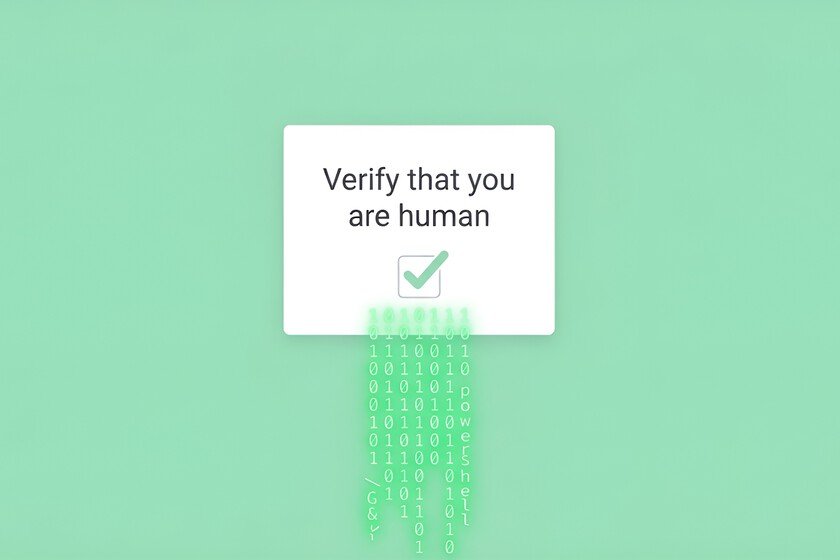
Muchas veces entramos en una página y, antes de llegar a lo que buscábamos, aparece una comprobación para demostrar que somos humanos. Marcamos una casilla, resolvemos unas imágenes o seguimos las instrucciones que aparecen en pantalla con bastante poca atención. No porque confiemos especialmente en ellas, sino porque queremos quitarnos ese paso de encima y continuar navegando. Nos hemos acostumbrado tanto a estos pequeños obstáculos que rara vez nos detenemos a pensar qué estamos haciendo exactamente cuando una web nos pide completar uno más.
Ese automatismo es precisamente lo que explota ClickFix. No estamos ante un malware concreto, sino ante una técnica de ingeniería social diseñada para convencernos de que ejecutemos nosotros mismos un comando malicioso en nuestro ordenador. Ahí está buena parte de su eficacia: en lugar de limitarse a colarnos un archivo sospechoso, el atacante consigue que demos voluntariamente el paso que pone en marcha la infección. Y las detecciones están creciendo con fuerza: según la telemetría de ESET, aumentaron un 108% entre la segunda mitad de 2025 y la primera de 2026.
La trampa empieza con un clic
La secuencia puede empezar en una web legítima que ha sido comprometida y muestra una verificación falsa, en algunas campañas con el aspecto de servicios conocidos como Cloudflare. Al interactuar con esa pantalla, determinadas variantes copian un comando malicioso al portapapeles sin que tengamos que seleccionarlo. Después llegan las instrucciones: abrir Ejecutar, PowerShell o Windows Terminal, pegar lo que acabamos de copiar y pulsar Enter. Ese último gesto es el decisivo: no estamos escribiendo el malware, pero sí ejecutando la orden que puede descargar y poner en marcha los siguientes componentes de la infección.
A partir de ahí, ClickFix deja de ser el protagonista. La técnica solo sirve para abrir la puerta: el comando puede descargar y ejecutar distintos tipos de malware según la campaña. En el caso seguido por BlueVoyant, la cadena instalaba un loader, establecía persistencia en Windows y conectaba el equipo con infraestructura controlada por los atacantes para recibir nuevas órdenes y componentes. El destino final, por tanto, depende de quién esté detrás: ClickFix es el método de entrada, no el malware que llega después.
Para entender por qué esta fórmula resulta atractiva para los atacantes, conviene mirar un caso seguido por BlueVoyant. Sus operadores habían distribuido instaladores manipulados de Microsoft Teams mediante portales falsos de descarga, certificados obtenidos fraudulentamente y una rotación constante de dominios. Después de que Microsoft desarticulara en mayo de 2026 la infraestructura de Forging Marauder que les suministraba certificados, BlueVoyant considera con alta confianza que pivotaron de forma reactiva hacia ClickFix. El nuevo modelo eliminó la necesidad de firmar el código y amplió el público potencial desde quienes buscaban Teams hasta cualquiera que visitara una web comprometida.
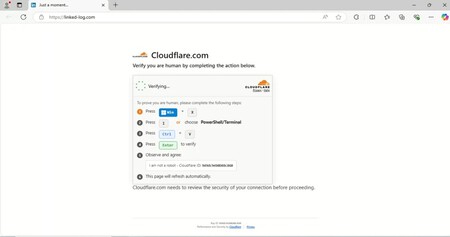
Así puede presentarse ClickFix | Imagen: Microsoft
En Mac, la lógica es la misma, aunque cambia el recorrido. Microsoft ha documentado una campaña que analiza primero el entorno del visitante y muestra el señuelo principalmente a quienes parecen navegar desde un Mac real. Las instrucciones llevan entonces a abrir Terminal, pegar un comando y pulsar Entrar. Ese flujo puede evitar partes del circuito habitual de confianza de macOS asociado a las aplicaciones descargadas, como la cuarentena, la evaluación de firmas y la notarización. El atacante no necesita superar esas comprobaciones por la vía convencional si consigue que seamos nosotros quienes ejecutemos directamente la orden.
ClickFix tampoco depende de una única vía de ejecución. La compañía de Redmond ha observado TerminalFix, una evolución que dirige a las víctimas hacia Windows Terminal o PowerShell y permite lanzar cadenas de comandos más complejas. Apple, por su parte, ha incorporado en macOS 26.4 protecciones frente a comandos sospechosos pegados en Terminal y scripts asociados con malware conocido.
La próxima vez que una web nos pida demostrar que somos humanos, probablemente seguiremos queriendo terminar cuanto antes. La diferencia está en reconocer dónde deja de ser normal la comprobación. Un CAPTCHA legítimo puede pedirnos marcar una casilla o identificar unas imágenes, pero no necesita que abramos PowerShell, Windows Terminal, Ejecutar, Terminal o Script Editor y peguemos allí un comando proporcionado por la propia página. ClickFix funciona cuando esa frontera pasa desapercibida y somos nosotros quienes ponemos en marcha la cadena de infección.
Imagen de portada | Xataka con Nano Banana
